随着大模型技术在各行业加速落地,企业AI应用正从局部试点迈向规模化部署。业务部门自主对接私有化大模型成为常态,员工通过浏览器、桌面客户端等多种渠道访问公网AI也日益普遍。AI带来的生产力跃升显而易见,但其伴生的安全风险同样不容忽视。
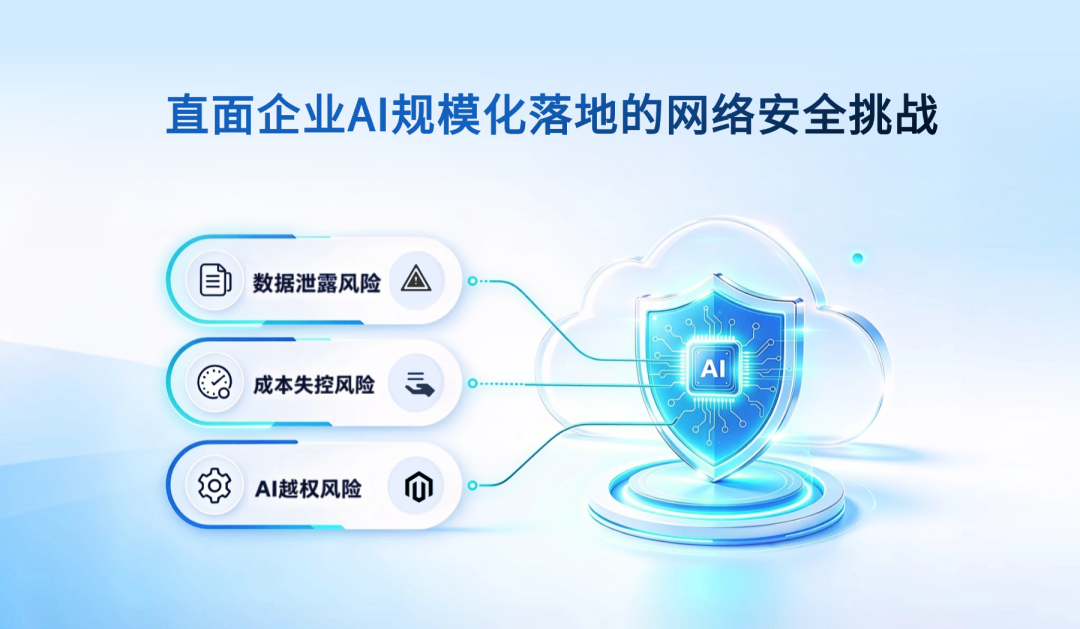
数据泄露风险
员工未经授权使用公网AI,将内部数据、代码、密钥等敏感信息粘贴至对话框外发时,通常并未意识到,这已构成一次数据泄露。此类泄露不存在外部攻击者,通常也不会触发安全告警,大多源自员工日常工作里看似普通的操作。
该类风险处置存在两大难点:
一是发现滞后,信息流出内网后才被察觉,此时基本无法撤回;
二是溯源困难,事后复盘难以精准还原外传内容、数据规模以及涉及的客户范围。外包人员、临时项目成员和即将离职员工带来的这类访问风险,管控难度会进一步加大。
成本失控风险

AI支出不遵循传统IT采购的逻辑:它不以一次性采购的形式出现,而是随调用量逐期产生。按量计费意味着支出规模由使用强度直接决定,使用范围越广、调用频次越高,费用增长越快,而多数企业尚未建立与之匹配的预算约束与归属口径。哪些部门在使用、投向哪一模型、下一周期(883436)预计支出多少,事前均难以给出答案。AI成本问题,症结不在支出规模过大,而在于缺乏事前可规划、事中可管控、事后可归因的机制。
AI越权风险
随着智能体从对话交互走向业务执行,企业管控的重点,不再局限于其输出内容,而是它的执行权限范围。为完成任务,往往需授予其数据访问权限、开放系统接口、配置邮件发送等能力。一旦授权过宽,或是受到外部恶意内容诱导,智能体就可能越权读取数据、调用未授权接口,甚至把结果外发到不当位置。
执行环节的问题同样突出:动作由智能体自主完成,无人实时参与,以人为单位设计的授权与审计机制难以生效。企业内部智能体的数量、创建者、可访问范围与在用状态,多数难以厘清。
针对企业AI应用面临的安全风险,迪普科技(300768)AI安全网关可实现对大模型接入、AI应用访问、智能体及工具调用的统一管控与防护,助力企业安全、可控地落地大模型应用。

前置拦截,防范数据外泄
无论风险来自提示词、恶意注入还是工具调用,均在触达模型之前完成识别与处置。同类风险以往需由多类设备分段设防、协同联动,如今收敛于同一入口,识别与处置在一次调用内完成,风险在整条链路完整受控。
全程可视,控制调用成本
每一次调用均可追溯到具体的人、部门与应用,传输内容与费用支出随时可查。成本因此可事前设定边界、按主体归因分摊。AI相关投入由此从一笔难以统计的开支,变为可预算、可分摊的管理科目。
行为管控,遏制AI越权
智能体可执行的范围由企业界定:调用哪些工具、访问哪些数据、执行哪些动作,均需事先授权;越界尝试将被拦截,每一次调用留有记录。权限收窄后,智能体才具备进入生产流程的条件。
企业规模化使用AI的前提,是流量可控、内容可检、行为可审、成本可算——风险在事前拦住,成本在周期(883436)内可控,检测不拖慢业务,调用可完整回溯。
智慧企业建设,AI安全先行。迪普科技(300768)基于企业真实AI使用场景,提供从网关产品、检测能力到治理体系的一体化支撑,助力企业稳步推进AI规模化落地、可控化应用。