2026年8月28日,中国证券业协会与中国证券投资基金业协会联合发布《证券公司(399975)交易信息系统接入管理规范(试行)》,同时废止2015年出台的外部接入评估认证规范。

随着新规实施,交易接入的网络安全(885459)责任边界进一步明晰。新规要求机构配齐安全防护能力、上线对应的防护策略。在保障交易低时延的前提下筑牢安全防线,成为当前行业合规建设的重点。依托多年在网络安全(885459)、低时延转发方向的技术积累,迪普科技(300768)防火墙可充分支撑机构开展该项合规建设,兼顾业务性能与安全管控双重诉求。
Part.
1
读懂新规:外部接入,闭环管理
新规构建了一个覆盖全流程的闭环管理框架——从制度建立、验证测试、实时监控,到有效阻断、异常处置、退出机制,环环相扣。
其中,新规对交易信息系统的安全提出了明确要求:交易信息系统应当“具有较强的安全防护能力,并开启相关安全防护功能和策略”。
Part.
2
安全的开销,不该让时延来买单
新规对技术提出的挑战,可以用一句话概括:既要加防护,又要减时延,而这,恰恰是技术能力的“分水岭”。
1
一方面,要开启安全防护功能与策略、要拒绝未经验证的接入、要做边界隔离和风控前置——这些都需要计算资源和处理时间。
2
另一方面,证券行业对时延有着近乎苛刻的要求。尤其是量化交易场景,微秒级的差异都可能影响业务表现。因此,随着新规的落地,行业更需要一个在合规前提下依然能保持低时延的方案——否则,合规本身就会成为业务竞争力的负担。
传统安全方案的困境在于:安全防护(深度包检测、状态防火墙、协议解析)往往意味着额外的跳数、额外的处理环节。设备和功能堆得越多,时延叠加得越明显。
安全与时延,看起来只能二选一。迪普科技(300768)防火墙的答案是:全都要。
Part.
3
迪普科技防火墙:
CPU+FPGA架构,让安全与速度兼得
迪普科技(300768)防火墙能够在合规与低时延之间取得平衡,靠的不是参数堆砌,而是架构级的设计。
1
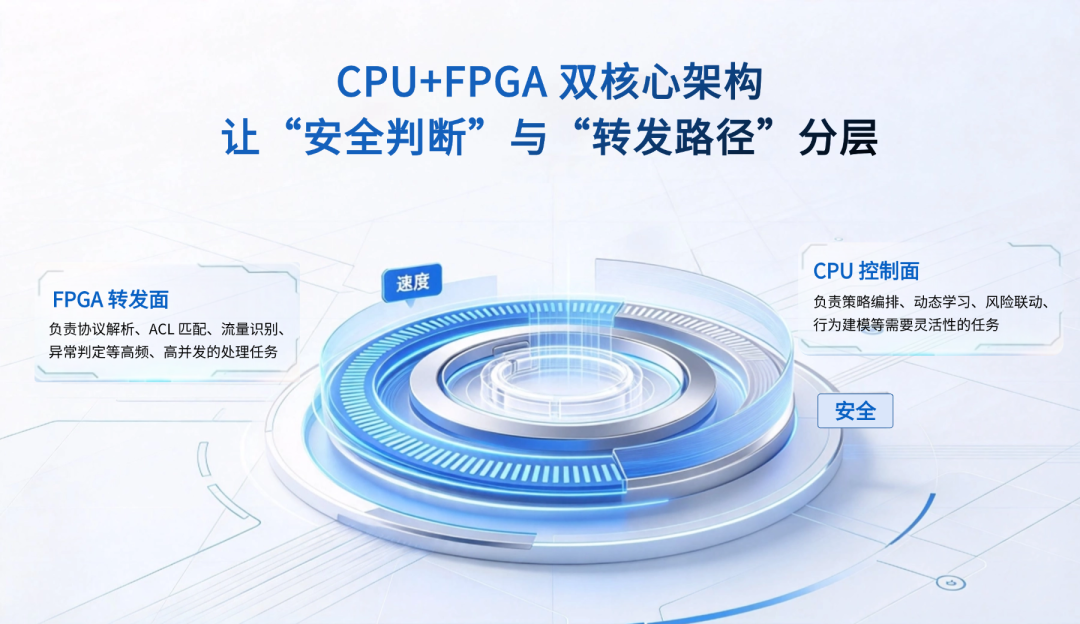
双核心架构:让“安全判断”与“转发路径”分层
迪普科技(300768)防火墙采用CPU+FPGA双核心架构,将安全处理拆分为两层:
FPGA转发面:负责协议解析、ACL匹配、流量识别、异常判定等高频、高并发的处理任务。这些操作全部在硬件流水线中并行完成,无需经过CPU软处理,转发效率极高,支持协议丰富,包括行情和交易数据中常用的组播、广播等。
CPU控制面:负责策略编排、动态学习、风险联动、行为建模等需要灵活性的任务。CPU可以随时更新策略、学习新特征、联动风控,从容应对复杂多变的业务场景与新型威胁。
两者通过内部高速通道协同:FPGA完成快速转发,遇到需要深度分析的流量则上送CPU研判。该快的快、该准的准,兼顾了低时延与安全强度。
迪普科技(300768)是国内最早将FPGA应用于网络安全(885459)产品的厂商,这套架构的技术积累近十八年,在这期间,迪普科技(300768)在FPGA转发引擎设计、硬件级大容量安全策略、低时延优化等方向获得数十项发明专利,公司持续在此方向投入,才有了今天“又快又稳”的底气。
2
领先的转发时延
在多个头部证券客户依据新规要求开展的整改线上测试中,迪普科技(300768)防火墙的平均转发时延优势得到充分体现,无论是行情数据推送还是交易数据转发,均处于行业领先水平。
这不是实验室里的理想值,而是真实业务场景下的实测结果。它意味着:在新规下开启安全防护、满足合规要求的同时,不必在时延上做出妥协。合规,不再是业务速度的负担。
Part.
4
责任变了,能力要跟上
回到最初的那个判断:接入,始终是核心交易系统与外部世界之间最敏感的一道门。181号文要求这道门更稳;市场要求这道门更快。
监管要稳,市场要快。二者看似相悖,实则可以统一。
迪普科技(300768)防火墙依托CPU+FPGA异构双核心硬件架构,沉淀十八年网络安全(885459)技术能力,以硬件加速的低时延转发能力为核心支撑,助力证券客户在新规框架之下,兼顾安全底线与交易业务性能。安全防护不妥协、业务速度不打折,安全可靠且高速流畅,正是交易接入合规建设的应有之义。